Żyjemy w przekonaniu, że korzystając z komunikatorów takich jak WhatsApp czy Signal, nasza prywatność jest chroniona niemal absolutnie. W końcu słowo-klucz "szyfrowanie end-to-end" (E2EE) działa na nas jak kojący balsam. I choć treść naszych rozmów faktycznie pozostaje nieczytelna dla osób postronnych, to metadane – czyli informacje o tym, jak i kiedy korzystamy z aplikacji – mogą wyciekać szerokim strumieniem.
Najnowsze badania przeprowadzone przez zespół z Uniwersytetu Wiedeńskiego oraz SBA Research rzucają nowe światło na zagrożenia płynące z funkcji, którą wszyscy ignorujemy: potwierdzeń dostarczenia wiadomości. Mowa o tych charakterystycznych, podwójnych szarych "ptaszkach" (lub kółkach w Signalu), które informują nadawcę, że wiadomość dotarła na urządzenie odbiorcy.
Okazuje się, że te niewinne powiadomienia techniczne mogą zostać wykorzystane przeciwko nam w ataku nazwanym przez badaczy "Careless Whisper".
Czym jest "Careless Whisper"?
Większość użytkowników wie, że można wyłączyć "potwierdzenia przeczytania" (niebieskie ptaszki), aby nie czuć presji natychmiastowego odpisywania. Jednak potwierdzeń dostarczenia (informacji, że serwer przekazał wiadomość na telefon) wyłączyć się nie da – jest to integralna część protokołu, niezbędna do utrzymania spójności kluczy szyfrujących.
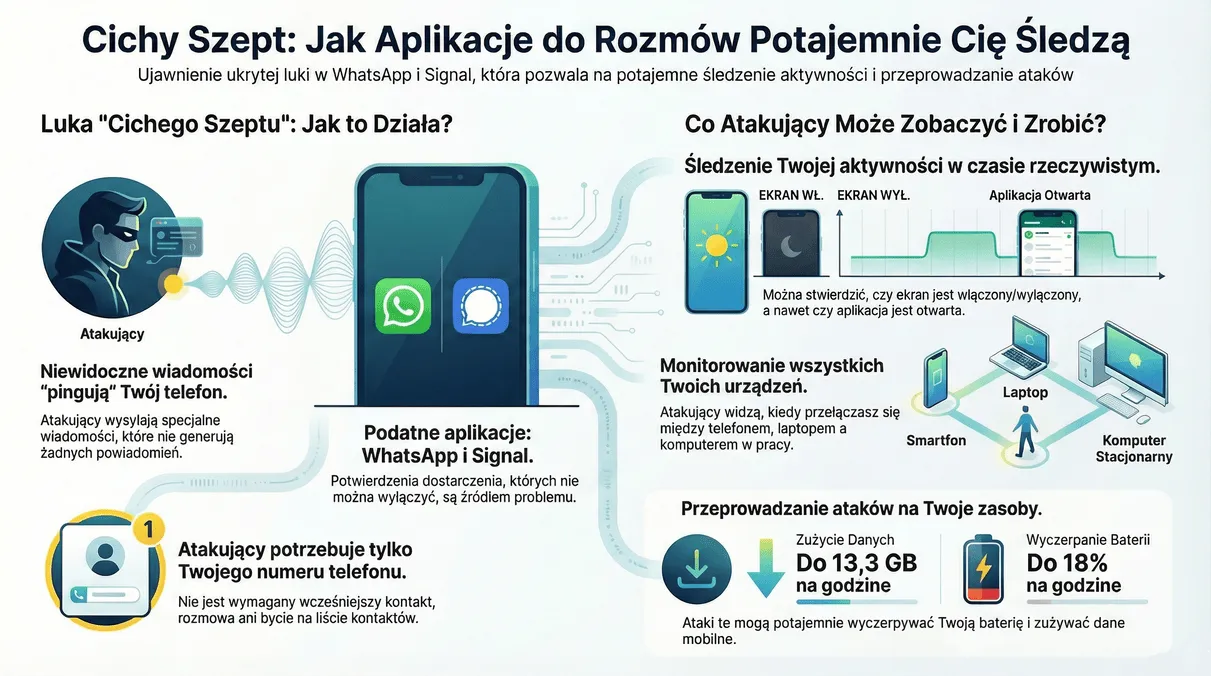
Naukowcy odkryli sposób na wymuszenie wysłania takiego potwierdzenia przez telefon ofiary w sposób "cichy". Normalnie, gdy ktoś wysyła do nas wiadomość, telefon wibruje lub wydaje dźwięk. To alarmuje ofiarę, że coś się dzieje. Jednak badacze znaleźli luki w obsłudze tzw. wiadomości sterujących. Przykładowo, atakujący może wysłać reakcję (emoji) na nieistniejącą wiadomość lub zmodyfikowaną wiadomość, która zostanie przez aplikację ofiary odebrana, przetworzona i potwierdzona technicznym raportem dostarczenia, ale nie wyświetli żadnego powiadomienia na ekranie.
Dzięki temu atakujący może "pingować" telefon ofiary z ogromną częstotliwością (nawet co sekundę), pozostając całkowicie niezauważonym.
Co można wyczytać z "szarych ptaszków"?
Analizując czas, jaki mija od wysłania pingu do otrzymania potwierdzenia (RTT – Round Trip Time), cyberprzestępca może stworzyć przerażająco dokładny profil zachowania ofiary. Oto co ujawnia ten boczny kanał:
- Czy patrzysz w ekran: Kiedy smartfon jest w stanie spoczynku (ekran wyłączony), procesor zwalnia, a systemy oszczędzania energii usypiają procesy sieciowe. Odpowiedź na ping trwa wtedy dłużej (np. powyżej 1 sekundy). Gdy użytkownik aktywnie korzysta z telefonu (ekran włączony), odpowiedź jest błyskawiczna. Dzięki temu stalker lub pracodawca może wiedzieć, kiedy dokładnie używasz telefonu, nawet w środku nocy.
- Czy korzystasz z komunikatora: Badacze byli w stanie rozróżnić momenty, w których użytkownik ma otwartą konkretnie aplikację WhatsApp lub Signal, a kiedy korzysta z innych funkcji telefonu.
- Lokalizacja i typ połączenia: Czas odpowiedzi różni się znacząco w zależności od tego, czy ofiara korzysta z domowego Wi-Fi, czy z sieci komórkowej (LTE/5G). Nagła zmiana charakterystyki opóźnień może sugerować wyjście z domu lub dotarcie do biura.
- Śledzenie wielu urządzeń: Zarówno WhatsApp, jak i Signal obsługują tryb multi-device. Każde podłączone urządzenie (np. laptop z WhatsApp Web) wysyła własne potwierdzenie. Atakujący widzi więc, kiedy włączasz komputer, kiedy zamykasz klapę laptopa, a nawet jakiego systemu operacyjnego używasz, bazując na kolejności otrzymywanych pakietów.
"Upiorny nieznajomy" i drenaż baterii
Najgorszą wiadomością jest to, kto może przeprowadzić taki atak. W przypadku WhatsAppa i Signala nie trzeba być na liście kontaktów ofiary. Wystarczy znać jej numer telefonu. Badacze określają ten scenariusz mianem "Spooky Stranger" (Upiorny Nieznajomy). Oznacza to, że każdy, kto posiada Twój numer, może monitorować Twój cyfrowy rytm dobowy.
Co więcej, atak ten można zweaponizować. Wysyłając masowo "ciche" pakiety, które zmuszają telefon do ciągłego przetwarzania danych kryptograficznych, atakujący może drastycznie wpłynąć na wydajność urządzenia ofiary. W testach udało się wydrenować baterię o 15-18% w ciągu zaledwie godziny, a także zużyć ponad 13 GB transferu danych, co dla osób z limitowanym pakietem internetowym może być katastrofalne w skutkach. Ofiara widzi tylko szybko znikającą baterię i nagrzewający się telefon, nie mając pojęcia, że jest atakowana.
Co na to twórcy aplikacji?
Raport jest alarmujący, ponieważ dotyczy miliardów użytkowników. Z badanej trójki (WhatsApp, Signal, Threema), tylko Threema okazała się odporna na atak "Upiornego Nieznajomego", ponieważ domyślnie odrzuca pewne pakiety od osób spoza listy kontaktów i nie wysyła potwierdzeń w taki sam sposób.
WhatsApp i Signal zostały poinformowane o błędach. Meta (właściciel WhatsAppa) potwierdziła przyjęcie zgłoszenia, ale do momentu publikacji artykułu naukowego (październik/listopad 2024) problem nie został w pełni rozwiązany. Signal wdrożył pewne limity częstotliwości (rate limiting), co utrudnia ataki drenujące baterię, ale profilowanie użytkownika wciąż jest możliwe przy niższej częstotliwości próbkowania.
Jako użytkownicy jesteśmy w trudnej sytuacji. Nie możemy wyłączyć potwierdzeń dostarczenia, a blokowanie numerów działa tylko po fakcie – gdy już wiemy, kto atakuje (a w tym przypadku atak jest niewidoczny). Pozostaje nam czekać na łatki bezpieczeństwa, które wprowadzą losowe opóźnienia w wysyłaniu potwierdzeń, co zatarłoby precyzyjne pomiary czasowe niezbędne do tego ataku. Więcej o tym, jak chronić swoją prywatność w komunikatorach, pisaliśmy w kompleksowym przewodniku prywatności komunikacji.
Bezpieczeństwo komunikatorów: Przypomnijmy, że WhatsApp już raz był celem ataków zero-day - luka CVE-2025-55177 pozwalała na zdalne przejęcie urządzenia bez interakcji użytkownika.
Aleksander
Źródła:
Careless Whisper: Exploiting Silent Delivery Receipts to Monitor Users on Mobile Instant Messengers (Arxiv PDF)