W dynamicznym świecie cyfrowych zagrożeń, gdzie tradycyjne oprogramowanie antywirusowe nie jest już wystarczającą tarczą, organizacje muszą sięgać po bardziej zaawansowane i inteligentne narzędzia obronne. Dwie technologie, które zdominowały dyskusję na temat nowoczesnego bezpieczeństwa, to Endpoint Detection and Response (EDR) oraz jego ewolucyjny następca, Extended Detection and Response (XDR). Choć obie mają wspólny cel – wykrywanie i neutralizowanie zagrożeń – różnią się zakresem, architekturą i strategicznym podejściem do ochrony. Zrozumienie tych różnic jest kluczowe dla każdej firmy, która chce zbudować odporną i skuteczną strategię cyberbezpieczeństwa.
EDR: Strażnik Punktów Końcowych
Technologia EDR narodziła się z potrzeby wyjścia poza ograniczenia prewencyjnych systemów antywirusowych, które okazały się bezradne wobec zaawansowanych i bezplikowych ataków. Zamiast skupiać się wyłącznie na blokowaniu znanych zagrożeń, EDR przyjął nową filozofię: „zakładaj naruszenie” (assume breach). Oznacza to, że system jest zaprojektowany do ciągłego monitorowania i analizowania aktywności na urządzeniach końcowych – laptopach, serwerach czy smartfonach – w poszukiwaniu subtelnych oznak trwającego ataku.
Filozofia "zakładaj naruszenie" jest odpowiedzią na rosnącą skuteczność nowoczesnego złośliwego oprogramowania. Systemy te są niezbędne w walce z zagrożeniami takimi jak BlackCat 3.0, który potrafi szyfrować dane w mgnieniu oka. O znaczeniu EDR wspomnieliśmy też przy okazji omawiania grupy APT28.
Termin EDR, ukuty w 2013 roku przez Antona Chuvakina z firmy Gartner, opisuje rozwiązanie, które „rejestruje i przechowuje zachowania na poziomie systemu punktu końcowego, wykorzystuje różne techniki analityki danych do wykrywania podejrzanych zachowań, dostarcza informacji kontekstowych, blokuje złośliwą aktywność i oferuje sugestie dotyczące naprawy”.
Jak działa EDR?
Sercem systemu EDR jest lekki agent instalowany na każdym chronionym urządzeniu. Działa on jak cyfrowy rejestrator lotu, nieustannie zbierając szczegółowe dane telemetryczne o wszystkich kluczowych zdarzeniach:
- Tworzenie procesów: Kto, co i kiedy uruchomił na urządzeniu.
- Połączenia sieciowe: Z jakimi adresami IP i domenami komunikuje się urządzenie.
- Modyfikacje plików i rejestru: Jakie zmiany są wprowadzane w systemie.
- Aktywność użytkowników: Próby logowania i użycie poświadczeń.
Zebrane dane trafiają do centralnej platformy, gdzie zaawansowane algorytmy, w tym sztuczna inteligencja (AI) i uczenie maszynowe (ML), analizują je w czasie rzeczywistym. Zamiast polegać na przestarzałych sygnaturach wirusów, EDR wykorzystuje analizę behawioralną do wykrywania anomalii i nietypowych wzorców działania, które mogą wskazywać na atak.
Gdy zagrożenie zostanie zidentyfikowane, EDR umożliwia szybką i zautomatyzowaną reakcję. Do kluczowych funkcji należy możliwość natychmiastowej izolacji zainfekowanego urządzenia od sieci, co zapobiega rozprzestrzenianiu się ataku, oraz zakończenie złośliwych procesów i poddanie plików kwarantannie. Dla analityków bezpieczeństwa EDR jest nieocenionym narzędziem śledczym, które dostarcza pełnej historii ataku, ułatwiając jego analizę i proaktywne polowanie na zagrożenia (threat hunting).
Ograniczenia EDR i Narodziny XDR
Mimo swojej rewolucyjności, EDR ma jedno fundamentalne ograniczenie: jego pole widzenia jest zawężone wyłącznie do punktów końcowych. W dzisiejszych, złożonych środowiskach IT, gdzie infrastruktura obejmuje chmurę, aplikacje SaaS, pocztę elektroniczną i sieci korporacyjne, taka „tunelowa wizja” jest niewystarczająca. Nowoczesne ataki rzadko kiedy ograniczają się do jednego urządzenia; często przemieszczają się pomiędzy różnymi warstwami systemu, od maila phishingowego, przez skompromitowany laptop, aż po serwery w chmurze.
Analitycy bezpieczeństwa, korzystając z EDR i innych odizolowanych narzędzi, byli zmuszeni do ręcznego korelowania alertów z wielu różnych konsol. Był to proces powolny, podatny na błędy i prowadzący do tzw. zmęczenia alertami (alert fatigue), gdzie w natłoku fałszywych alarmów łatwo można było przeoczyć prawdziwe zagrożenie. W odpowiedzi na te wyzwania narodził się XDR.
XDR: Holistyczne Centrum Dowodzenia Bezpieczeństwem
XDR, czyli Extended Detection and Response, to ewolucyjne rozszerzenie filozofii EDR na cały ekosystem technologiczny organizacji. Zamiast skupiać się na jednym silosie, XDR integruje i koreluje dane z wielu warstw bezpieczeństwa, w tym z:
- Punktów końcowych (przez komponent EDR)
- Sieci (firewalle, sensory sieciowe)
- Chmury (obciążenia robocze, aplikacje SaaS)
- Poczty elektronicznej (bramki mailowe)
- Systemów tożsamości (np. Active Directory)
Jak działa XDR?
Architektura XDR opiera się na trzech filarach: pobieraniu danych, ich wykrywaniu i reagowaniu.
- Ingest (Pobieranie): Platforma automatycznie zbiera dane telemetryczne ze wszystkich zintegrowanych źródeł i, co kluczowe, normalizuje je do wspólnego formatu. Dzięki temu dane z systemu pocztowego mogą być bezpośrednio porównane z aktywnością na punkcie końcowym.
- Detect (Wykrywanie): Znormalizowane dane trafiają do centralnego silnika analitycznego, który wykorzystuje AI i ML do automatycznego korelowania pozornie niepowiązanych ze sobą zdarzeń. Alert o niskim priorytecie z bramki e-mail, połączony z podejrzaną aktywnością procesu na laptopie i nietypowym ruchem sieciowym, jest automatycznie łączony w jeden, spójny incydent o wysokim priorytecie. To radykalnie redukuje liczbę alertów i pozwala analitykom skupić się na realnych zagrożeniach.
- Respond (Reagowanie): XDR umożliwia zorkiestrowaną i skoordynowaną reakcję w całym środowisku z poziomu jednej konsoli. Analityk może jednym kliknięciem odizolować urządzenie, zablokować złośliwy adres IP na firewallu i usunąć podobne maile phishingowe ze skrzynek wszystkich użytkowników.
Dzięki takiemu podejściu XDR zapewnia ujednoliconą, holistyczną widoczność całego łańcucha ataku, znacząco skracając średni czas wykrycia (MTTD) i reakcji (MTTR) na incydenty.
EDR czy XDR? Wybór Odpowiedniej Strategii
Decyzja o wdrożeniu EDR lub XDR powinna być podyktowana dojrzałością, złożonością i potrzebami konkretnej organizacji.
Kiedy EDR jest wystarczający?
EDR pozostaje potężnym i skutecznym rozwiązaniem dla firm, które:
- Posiadają mniej złożoną, głównie lokalną infrastrukturę IT.
- Chcą skupić się na zaawansowanej ochronie stacji roboczych i serwerów.
- Dysponują ograniczonym budżetem i zasobami ludzkimi do zarządzania jednym, wyspecjalizowanym narzędziem.
Kiedy warto zainwestować w XDR?
XDR jest naturalnym wyborem dla organizacji, które:
- Działają w złożonych, hybrydowych lub wielochmurowych środowiskach.
- Wspierają dużą liczbę pracowników zdalnych.
- Borykają się z nadmiarem narzędzi bezpieczeństwa i zmęczeniem alertami.
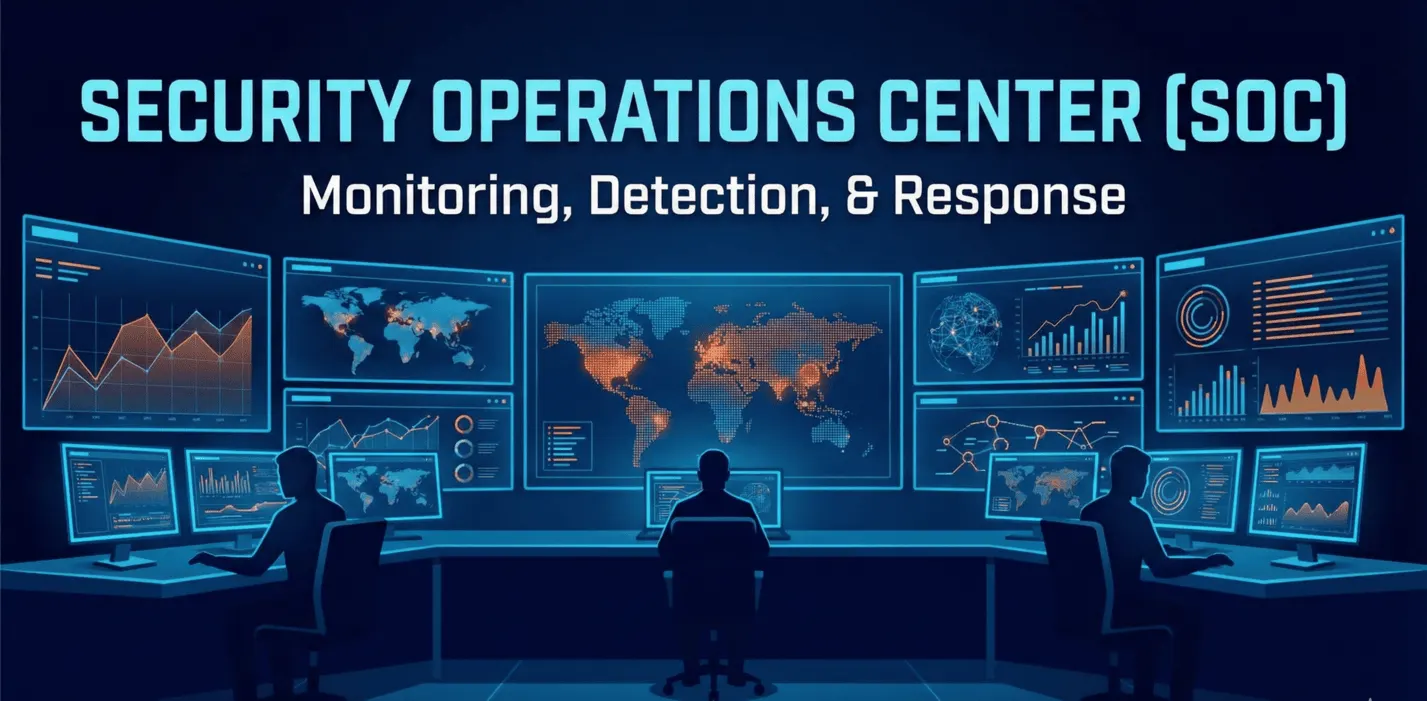
- Chcą skonsolidować swoje operacje bezpieczeństwa i zoptymalizować pracę zespołu SOC.
Warto również zauważyć, że czynniki zewnętrzne, takie jak wymogi regulacyjne (RODO, NIS2) czy rosnące wymagania ubezpieczycieli cybernetycznych, coraz częściej skłaniają firmy do wdrażania zaawansowanych rozwiązań, takich jak EDR, a w bardziej dojrzałych przypadkach – XDR.
Podsumowanie: Przyszłość Jest Zintegrowana
Ewolucja od EDR do XDR odzwierciedla fundamentalną zmianę w podejściu do cyberbezpieczeństwa – od ochrony odizolowanych punktów do obrony całego, połączonego ekosystemu. EDR zrewolucjonizował ochronę punktów końcowych, dając obrońcom głęboki wgląd w aktywność na urządzeniach. XDR idzie o krok dalej, przełamując silosy między narzędziami bezpieczeństwa, aby dostarczyć pełnego kontekstu sytuacyjnego i umożliwić skoordynowaną, zautomatyzowaną obronę.
Podczas gdy EDR pozostaje kluczowym elementem każdej dojrzałej strategii bezpieczeństwa, XDR wyznacza kierunek na przyszłość. W świecie, w którym powierzchnia ataku stale się rozszerza, zdolność do holistycznego postrzegania i zintegrowanego reagowania na zagrożenia staje się nie tyle przewagą, co koniecznością.