Wprowadzenie: Dlaczego Każda Firma Potrzebuje SOC w 2026 Roku?
Współczesny krajobraz zagrożeń cyberbezpieczeństwa przekształcił się w dynamiczną dżunglę, w której tradycyjne podejście do obrony przestało być skuteczne. Transformacja cyfrowa, chmura obliczeniowa, praca zdalna, Internet Rzeczy (IoT) i złożone łańcuchy dostaw sprawiły, że granice tradycyjnej infrastruktury IT uległy rozproszeniu. Klasyczne podejście oparte na modelu "zamku i fosy" – gdzie firewall stanowił perymetr, a my siedzieliśmy bezpiecznie wewnątrz – okazało się niewystarczające wobec współczesnych zagrożeń.
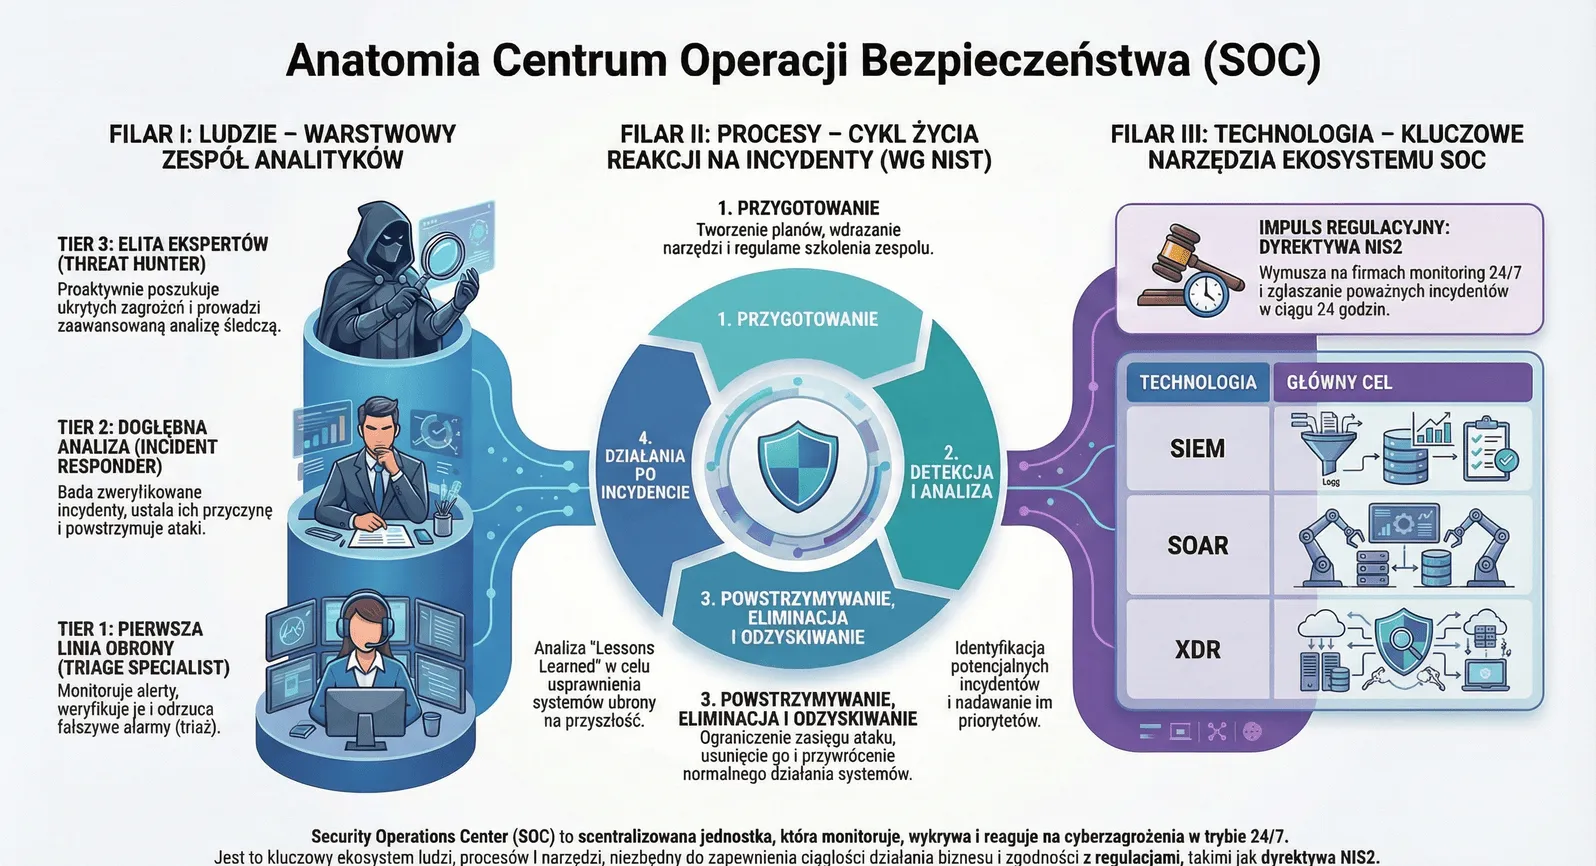
Odpowiedzią na tę rzeczywistość jest Security Operations Center (SOC) – scentralizowana struktura operacyjna stanowiąca fundament nowoczesnej strategii obrony. SOC to złożony ekosystem, w którym ludzie, procesy i technologie są splecione w jeden organizm, którego celem jest zapewnienie ciągłej widoczności (visibility), detekcji i reakcji na incydenty w czasie rzeczywistym, w trybie 24/7/365.
W tym artykule przedstawię kompleksowy obraz nowoczesnego SOC – od architektury zespołu i psychologii analityków, przez szczegóły technologiczne, po wymogi regulacyjne dyrektywy NIS2 oraz wizję przyszłości opartej na sztucznej inteligencji.
Część I: Fundamenty – Czym Jest SOC i Dlaczego Nie Możemy Bez Niego Funkcjonować?
Definicja i Misja SOC
Security Operations Center to fizyczna lub wirtualna lokalizacja, w której zespół ekspertów ds. cyberbezpieczeństwa w sposób ciągły monitoruje, wykrywa, analizuje i reaguje na incydenty bezpieczeństwa. SOC nie jest jedynie "strażą pożarną" gasującą już rozgorzałe pożary. Nowoczesne centra ewoluują w kierunku proaktywnych ośrodków zarządzania ryzykiem, wykorzystujących zaawansowaną analitykę i Cyber Threat Intelligence (CTI) do przewidywania ataków zanim adwersarz wykona pierwszą komendę.
SOC vs NOC: Kluczowe Różnice
Częstym błędem jest mylenie SOC z NOC (Network Operations Center). Różnica jest fundamentalna:
- NOC koncentruje się na dostępności i wydajności infrastruktury. Dba o to, aby sieć działała szybko, a serwery były dostępne (uptime).
- SOC ma za zadanie wykrywać i neutralizować zagrożenia. Skupia się na identyfikacji anomalii, wrogich działań i naruszeń zagrażających poufności, integralności lub dostępności danych.
SOC jako Element Business Continuity
W świetle rosnącej agresywności cyberprzestępców i regulacji takich jak NIS2, SOC staje się kluczowym elementem ciągłości działania (Business Continuity). Bez niego, w razie ataku ransomware lub poważnego naruszenia, organizacja może po prostu przestać funkcjonować. SOC nie jest już luksusem zarezerwowanym dla największych banków, ale niezbędnym elementem przetrwania każdej cyfrowej organizacji.
Część II: Największe Zagrożenie – Czynnik Ludzki i Kryzys Wypalenia Zawodowego
Paradoksalnie, największym zagrożeniem dla skuteczności SOC nie jest brak technologii, ale wypalenie zawodowe analityków stojących na pierwszej linii obrony. Możesz posiadać najdroższe oprogramowanie na świecie, ale bez wykwalifikowanych i zmotywowanych ludzi jest ono tylko drogim wygaszaczem ekranu.
Architektura Zespołu: Model Warstwowy
Struktura organizacyjna SOC opiera się zazwyczaj na modelu warstwowym (Tier-Based Model), który pozwala zarządzać chaosem tysięcy alertów dziennie poprzez podział odpowiedzialności i eskalację incydentów.
Tier 1: Analityk Triażu (Triage Specialist) – Pierwsza Linia Frontu
To tutaj trafia każdy alert generowany przez systemy monitorujące. Analitycy Tier 1 stanowią "piechotę" cyberbezpieczeństwa.
Zadania:
- Ciągłe monitorowanie konsoli SIEM
- Wstępna selekcja (triaż) alertów – błyskawiczna ocena, czy alarm to fałszywy pozytyw (false positive), czy realne zagrożenie
- Ścisłe przestrzeganie zdefiniowanych procedur (playbooks)
Wyzwania:
- Praca wysoce powtarzalna i monotonna
- Ogromna presja czasu
- Niewielkie pole do kreatywności
Największe ryzyko: Alert Fatigue
Kluczowym zagrożeniem jest zjawisko "alert fatigue" (zmęczenie alertami). Analitycy bombardowani tysiącami powiadomień dziennie, z których większość okazuje się nieistotna, tracą czujność. Zwiększa to dramatycznie ryzyko przeoczenia tego jednego, krytycznego incydentu, który może sparaliżować całą organizację.
Tier 2: Analityk Incydentów (Incident Responder) – Detektywi
Gdy Tier 1 uzna, że coś wymaga głębszej analizy, incydent jest eskalowany do Tier 2. Ci specjaliści posiadają głębszą wiedzę techniczną i większą autonomię.
Zadania:
- Korelacja danych z różnych źródeł (logi firewall, EDR, dane użytkowników)
- Root Cause Analysis (RCA) – poszukiwanie przyczyn źródłowych
- Rekonstrukcja przebiegu ataku (attack timeline)
Działania:
- Podejmowanie decyzji o powstrzymaniu ataku (containment), np. izolacja zainfekowanego urządzenia, blokowanie skompromitowanego konta
- Dostrajanie systemów i reguł detekcji, aby zmniejszyć liczbę fałszywych alarmów
Tier 3: Łowca Zagrożeń (Threat Hunter) – Elita
Najlepsi z najlepszych. Analitycy Tier 3 nie czekają na alerty. Ich praca opiera się na założeniu, że zaawansowany adwersarz może już przebywać w sieci, ale pozostaje niewidoczny dla automatycznych systemów detekcji.
Zadania:
- Proaktywne polowanie na zagrożenia (Threat Hunting)
- Zaawansowana informatyka śledcza (forensics)
- Inżynieria wsteczna złośliwego oprogramowania (malware reverse engineering)
- Analiza powłamaniowa (post-breach analysis)
Rola:
- Mentorzy dla młodszych kolegów
- Współpraca z Red Team (symulacja ataków) i Blue Team (obrona) w celu identyfikacji i eliminacji luk w architekturze bezpieczeństwa
SOC Manager – Dyrygent Orkiestry
Menedżer SOC musi łączyć dwa światy: techniczny i biznesowy. Odpowiada za:
- Zarządzanie budżetem i alokacją zasobów
- Rekrutację i rozwój zespołu
- Tłumaczenie ryzyka technicznego na język zrozumiały dla zarządu
- Komunikację z interesariuszami biznesowymi
Kryzys Kadrowy: Alarmujące Statystyki
Dane branżowe są niepokojące:
70% analityków SOC doświadcza objawów wypalenia zawodowego (burnout), a wielu z nich planuje zmianę pracy w ciągu najbliższego roku.
Przyczyny:
- Praca zmianowa (konieczna dla trybu 24/7)
- Ogromna odpowiedzialność
- Monotonia "przeklikiwania" tysięcy fałszywych alertów
- Pogłębiający się niedobór talentów na rynku (Talent Shortage)
Konsekwencje strategiczne:
- Wysoka rotacja kadr
- Osłabienie całej strategii obronnej organizacji
- Trudności w rekrutacji i utrzymaniu specjalistów
Rozwiązania: Automatyzacja i Rozwój Kariery
Kluczem do rozwiązania kryzysu kadrowego jest:
- Automatyzacja rutynowych zadań za pomocą platform SOAR i AI, zdejmująca z analityków robotyczną pracę
- Jasne ścieżki rozwoju kariery z Tier 1 do Tier 2 i Tier 3
- Rotacja zadań, aby praca była bardziej analityczna i satysfakcjonująca
- Kultura organizacyjna doceniająca wkład zespołu
Część III: Najlepsza Obrona Buduje Się Przed Atakiem – Procesy i Przygotowanie
Popularne jest przekonanie, że SOC zajmuje się głównie reagowaniem na aktywne ataki – "gaszeniem pożarów". W rzeczywistości skuteczność centrum operacji bezpieczeństwa w największym stopniu zależy od pracy wykonanej na długo przed wykryciem jakiegokolwiek incydentu.
Cykl Życia Reagowania na Incydenty (NIST SP 800-61)
Fundamentalną strukturą procesową w każdym dojrzałym SOC jest cykl życia reagowania na incydenty opisany w standardzie NIST. Składa się z czterech głównych faz:
Faza 1: Przygotowanie (Preparation) – Najbardziej Krytyczna
Wbrew intuicji, to przygotowanie, a nie reakcja, stanowi fundament skuteczności SOC.
Kluczowe elementy fazy przygotowania:
1. Inwentaryzacja Zasobów (Asset Management)
- Żelazna zasada: "Nie można chronić tego, o czym się nie wie"
- Dokładna, aktualna mapa wszystkich systemów, danych i urządzeń
- Klasyfikacja krytyczności zasobów
2. Wdrożenie i Konfiguracja Narzędzi
- Poprawna konfiguracja systemów monitorujących
- Optymalizacja i dostrajanie reguł detekcji
- Integracja źródeł danych
3. Tworzenie Playbooków (Procedures)
- Szczegółowe instrukcje "krok po kroku" dla analityków
- Osobne playbooki dla różnych typów incydentów (ransomware, phishing, DDoS, APT)
- Zapewnienie spójności, szybkości i przewidywalności reakcji
4. Szkolenia i Ćwiczenia (Tabletop Exercises)
- Regularne symulacje ataków w kontrolowanych warunkach
- Test procedur i gotowości zespołu przed prawdziwym incydentem
- Identyfikacja luk w procesach
Faza 2: Detekcja i Analiza (Detection & Analysis)
- Ciągłe monitorowanie źródeł danych
- Triaż alertów i odrzucanie fałszywych alarmów
- Wstępna klasyfikacja incydentów
- Wzbogacanie alertów o kontekst z CTI
Faza 3: Powstrzymywanie, Eradykacja i Odzyskiwanie (Containment, Eradication & Recovery)
Containment (Powstrzymywanie):
- Odcięcie "zakażonej kończyny", aby ratować resztę organizacji
- Izolacja zainfekowanych systemów
- Blokowanie skompromitowanych kont
Eradication (Eradykacja):
- Usunięcie złośliwego oprogramowania
- Eliminacja backdoorów
- Załatanie wykorzystanych luk bezpieczeństwa
Recovery (Odzyskiwanie):
- Przywrócenie systemów z czystych kopii zapasowych
- Weryfikacja integralności systemów
- Stopniowe przywracanie normalnej działalności
Faza 4: Działania Poincydentalne (Post-Incident Activity / Lessons Learned)
- Szczegółowa analiza tego, co poszło nie tak
- Dokumentacja incydentu
- Aktualizacja playbooków i procedur
- Wdrożenie ulepszeń w systemach i procesach
Znak Dojrzałości: Proaktywność
Dojrzały SOC spędza większość swojego czasu na proaktywnym przygotowaniu, doskonaleniu procedur i wzmacnianiu obrony, a nie na reaktywnym działaniu w trybie kryzysowym.
Część IV: Technologia to Pułapka Bez Ludzi i Procesów – SOC Stack
Posiadanie najnowocześniejszych i najdroższych narzędzi bezpieczeństwa nie gwarantuje ochrony. Technologia staje się pułapką, jeśli nie jest częścią większego planu obejmującego wykwalifikowanych ludzi i zdefiniowane procesy.
Trzy Filary SOC Stack
Trzon technologiczny nowoczesnego SOC opiera się na trzech filarach: SIEM, EDR/XDR i SOAR. Każdy pełni inną, komplementarną rolę.
1. SIEM (Security Information and Event Management) – "Mózg" i "Pamięć"
Funkcje:
- Agregacja logów ze wszystkich źródeł w infrastrukturze (firewall, serwery, aplikacje, bazy danych, cloud)
- Korelacja zdarzeń – łączenie pozornie niezwiązanych eventów w jeden wzorzec ataku
- Przechowywanie danych na potrzeby audytów i compliance
- Generowanie alertów na podstawie zdefiniowanych reguł
Przykład korelacji:
SIEM może połączyć nieudane logowanie na VPN z dziwną zmianą uprawnień w bazie danych i krzyknąć: "Mamy problem!" – identyfikując potencjalny atak privilege escalation.
Wady:
- Wysoki koszt licencji i infrastruktury
- Trudność w konfiguracji i ciągłej optymalizacji
- Generowanie ogromnej liczby fałszywych alarmów, jeśli nie jest dobrze dostrojony
- Wymaga dedykowanych specjalistów do obsługi
2. EDR/XDR (Endpoint/Extended Detection and Response) – Ewolucja Antywirusa
EDR (Endpoint Detection and Response):
- Głęboka widoczność procesów na punktach końcowych (laptopy, serwery, stacje robocze)
- Rejestracja szczegółowej telemetrii (procesy, połączenia sieciowe, zmiany w rejestrze, dostęp do plików)
- Możliwość zdalnej izolacji zainfekowanej maszyny
- Behavioral analysis – wykrywanie anomalii w zachowaniu
XDR (Extended Detection and Response) – "EDR na Sterydach":
- Rozszerzenie koncepcji EDR na wiele domen: endpoint, sieć, chmurę, tożsamość (identity), email
- Zintegrowana platforma oferująca szerszy kontekst
- Alerty o znacznie wyższej jakości i precyzji niż tradycyjny SIEM
- Redukcja fałszywych pozytywów dzięki korelacji telemetrii z wielu źródeł
3. SOAR (Security Orchestration, Automation, and Response) – "Ręce" SOC
SOAR to technologia ratująca życie analitykom. Automatyzuje powtarzalne, manualne zadania i integruje ("orkiestruje") różne narzędzia, aby mogły działać jako jeden spójny system.
Przykładowy przepływ automatyzacji phishingu:
- SIEM wykrywa podejrzany email z załącznikiem
- SOAR automatycznie:
- Pobiera URL i załącznik
- Sprawdza je w bazie reputacji (np. VirusTotal)
- Jeśli są złośliwe – blokuje URL na firewallu
- Usuwa email ze skrzynek wszystkich użytkowników
- Resetuje hasła użytkowników, którzy kliknęli w link
- Analityk dostaje tylko raport z wykonanych działań
Korzyści:
- Drastyczne skrócenie czasu reakcji (z godzin do minut)
- Uwolnienie analityków Tier 1 od rutynowych zadań
- Spójność reakcji (maszyna nie zapomni kroku)
- Redukcja błędów ludzkich
Relacje Między Komponentami
| Cecha | SIEM | SOAR | XDR |
|---|
| Główny Cel | Zarządzanie logami, compliance, analiza historyczna | Automatyzacja, orkiestracja, case management | Zintegrowana detekcja i reakcja w czasie rzeczywistym |
| Źródło Danych | Wszelkie logi (szeroki zakres) | Alerty z innych systemów | Telemetria z sensorów (głęboki kontekst) |
| Rola w SOC | "Pamięć" i "Mózg" analityczny | "Ręce" wykonawcze | Platforma operacyjna detekcji "Next-Gen" |
| Relacja | Źródło alertów dla SOAR | Wykonawca akcji dla SIEM/XDR | Często zastępuje SIEM w detekcji, ale nie w compliance |
Kluczowa Teza
Technologia jest bezużyteczna bez wykwalifikowanych ludzi do jej obsługi i zdefiniowanych procesów (Playbooków), które nią sterują.
SOAR staje się kluczowym spoiwem, które pozwala ludziom i procesom efektywnie wykorzystać potencjał SIEM i XDR. Rozwiązuje problem przeciążenia informacjami, który jest bezpośrednią przyczyną wypalenia analityków.
Część V: Budowa Własnego SOC 24/7 – Decyzja za Miliony
Decyzja o sposobie wdrożenia SOC nie jest kwestią techniczną, lecz jedną z najważniejszych decyzji strategicznych i finansowych organizacji.
Polecany artykuł: Szukasz szczegółowych wyliczeń? Sprawdź naszą nową analizę: SOCaaS czy Własny Zespół? Szczegółowa Analiza Kosztów i ROI (Edycja 2026).
Trzy Główne Modele Wdrożenia
Model 1: Wewnętrzny SOC (In-house)
Opis: Budowa własnego centrum operacji bezpieczeństwa od podstaw.
Zalety:
- Pełna kontrola nad infrastrukturą i danymi
- Dane wrażliwe nie opuszczają organizacji
- Zespół posiada głęboką znajomość specyfiki biznesowej firmy
- Brak uzależnienia od dostawcy zewnętrznego
Wady:
- Astronomiczne koszty: infrastruktura, licencje na oprogramowanie, przestrzeń fizyczna
- Bariera kadrowa: Aby zapewnić monitoring 24/7 (uwzględniając zmiany, urlopy, choroby, szkolenia), potrzeba minimum 10-12 etatów
- Trudności z rekrutacją specjalistów na konkurencyjnym rynku pracy
- Konieczność ciągłego szkolenia i rozwoju zespołu
- Długi czas wdrożenia (miesiące, a nawet lata)
Dla kogo: Duże organizacje o bardzo specyficznych wymaganiach (np. instytucje rządowe, duże banki) lub podmioty, które z przyczyn regulacyjnych nie mogą outsourcować funkcji bezpieczeństwa.
Model 2: Zarządzany SOC (Managed SOC / SOCaaS)
Opis: Outsourcing monitoringu i reagowania na incydenty do wyspecjalizowanego dostawcy zewnętrznego (MSSP – Managed Security Service Provider).
Zalety:
- Szybkie wdrożenie: tygodnie zamiast miesięcy
- Znacznie niższe i przewidywalne koszty: model abonamentowy zamiast ogromnych nakładów początkowych
- Natychmiastowy dostęp do ekspertów i zaawansowanych technologii
- Brak problemów z rekrutacją i rotacją kadr
- Dostawca posiada wiedzę opartą na obsłudze wielu klientów
Wady:
- Mniejsza znajomość kontekstu biznesowego klienta (choć można to zniwelować przez dobry onboarding)
- Uzależnienie od zewnętrznego partnera
- Konieczność dzielenia się danymi z podmiotem trzecim (wymaga zaufania i odpowiednich SLA)
- Możliwe opóźnienia w reakcji w porównaniu z wewnętrznym zespołem
Dla kogo: Małe i średnie firmy, organizacje bez budżetu na własny SOC, firmy chcące szybko spełnić wymogi compliance (np. NIS2).
Model 3: Hybrydowy – Zrównoważone Rozwiązanie
Opis: Połączenie wewnętrznego zespołu z usługami zewnętrznego dostawcy.
Typowy podział odpowiedzialności:
- Zewnętrzny dostawca: monitoring Tier 1 w trybie 24/7, szczególnie w godzinach nocnych i weekendy (praca najbardziej powtarzalna, generująca wypalenie)
- Wewnętrzny zespół (Tier 2/3): zaawansowana analiza incydentów, threat hunting, strategia i rozwój w godzinach biznesowych
Zalety:
- Zachowanie kontroli nad najbardziej krytycznymi zadaniami
- Optymalizacja kosztów
- Ochrona własnych ekspertów przed wypaleniem (skupienie na zadaniach o najwyższej wartości)
- Elastyczność i możliwość skalowania
- Zespół wewnętrzny działa jako "product owner" dla usług zewnętrznych
Wady:
- Wymaga dobrej koordynacji i komunikacji między zespołami
- Konieczność jasnego zdefiniowania granic odpowiedzialności
Dla kogo: Organizacje średniej wielkości, które chcą zachować kontrolę, ale nie dysponują budżetem na pełny in-house SOC działający 24/7.
Wniosek Strategiczny
Większość firm nie powinna budować własnego SOC 24/7 od zera. Model hybrydowy lub zarządzany to często najbardziej zrównoważone rozwiązanie, pozwalające zachować kontrolę przy optymalizacji kosztów i ochronie zespołu.
Część VI: NIS2 i KSC – Rewolucja Regulacyjna w Polsce
Konieczność posiadania funkcji SOC przestała być dobrowolnym wyborem, a stała się prawnym obowiązkiem dla tysięcy polskich firm.
Dyrektywa NIS2 i Nowelizacja Ustawy o KSC
Unijna dyrektywa NIS2 (Network and Information Security 2) jest wdrażana w Polsce poprzez nowelizację ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC). Regulacja ta fundamentalnie zmienia zasady gry w obszarze cyberbezpieczeństwa.
Klasyfikacja Podmiotów: Kluczowe i Ważne
Nowe prawo dzieli podmioty na dwie kategorie:
Podmioty Kluczowe:
- Energetyka
- Transport
- Bankowość i infrastruktura rynków finansowych
- Ochrona zdrowia
- Woda pitna i ścieki
- Infrastruktura cyfrowa
Podmioty Ważne:
- Przemysł wytwórczy
- Produkcja i dystrybucja żywności
- Firmy chemiczne
- Poczta i kurierzy
- Gospodarka odpadami
- I wiele innych
Szacuje się, że regulacją objętych zostanie kilka tysięcy polskich firm – znacznie więcej niż wcześniej.
Odpowiedzialność za Łańcuch Dostaw
Kluczową innowacją NIS2 jest nacisk na bezpieczeństwo łańcucha dostaw. Organizacje odpowiadają za cyberbezpieczeństwo swoich kluczowych dostawców ICT, co rozszerza zakres odpowiedzialności poza własne mury.
Rewolucyjne Ramy Czasowe Raportowania
Najbardziej radykalna zmiana dotyczy raportowania poważnych incydentów do odpowiednich organów CSIRT (NASK, GOV, MON):
- Wczesne ostrzeżenie (Early Warning): zgłoszenie w ciągu 24 godzin od momentu dowiedzenia się o incydencie
- Zgłoszenie incydentu (Incident Notification): pełniejsze zgłoszenie w ciągu 72 godzin
- Raport końcowy: w ciągu miesiąca po opanowaniu incydentu
Praktyczna Implikacja: Wymóg Monitoringu 24/7
Kluczowa teza:
Jeśli poważny incydent zostanie wykryty w piątek wieczorem, w weekend lub w święto, organizacja bez całodobowego monitoringu nie ma żadnych szans na dotrzymanie 24-godzinnego terminu.
Organizacja, która nie posiada dyżurujących analityków w nocy czy w święta, nie będzie w stanie spełnić tego wymogu, narażając się na:
Sankcje Administracyjne
- Do 10 mln EUR lub
- 2% rocznego globalnego obrotu (w zależności od tego, która kwota jest wyższa)
- Dla podmiotów kluczowych: do 10 mln EUR lub 2% obrotu
- Dla podmiotów ważnych: do 7 mln EUR lub 1,4% obrotu
De Facto Wymóg Posiadania SOC
W ten sposób dyrektywa NIS2 de facto wymusza na setkach polskich firm posiadanie funkcji SOC działającej w trybie 24/7/365. To ogromne wyzwanie operacyjne i finansowe, zmuszające organizacje do strategicznego przemyślenia swojego modelu bezpieczeństwa.
Case Study: Atman
Przykładem udanej adaptacji do NIS2 jest firma Atman, lider rynku data center w Polsce. W obliczu nowych wymogów regulacyjnych wdrożyli usługę SOC opartą na platformie SecureVisio (SIEM/SOAR). Cel to analiza ryzyka w czasie rzeczywistym, automatyzacja reakcji i pełne spełnienie wymogów compliance przy jednoczesnej optymalizacji kosztów.
Część VII: Jak Zmierzyć Sukces? – KPI dla Nowoczesnego SOC
Tradycyjna metryka "liczba zamkniętych ticketów" jest niewystarczająca do oceny skuteczności SOC. Nowoczesne centrum operacji bezpieczeństwa powinno być oceniane przez pryzmat metryk, które rzeczywiście przekładają się na redukcję ryzyka biznesowego.
Kluczowe Wskaźniki Wydajności (KPI)
1. MTTD (Mean Time to Detect) – Średni Czas Detekcji
Co mierzy: Jak szybko SOC wykrywa aktywne zagrożenie od momentu jego wystąpienia.
Dlaczego ważne: Im szybsza detekcja, tym mniej czasu adwersarz ma na eksfiltrację danych lub rozprzestrzenienie się w sieci.
Cel: Minimalizacja MTTD poprzez zaawansowaną analitykę, CTI i threat hunting.
2. MTTR (Mean Time to Respond) – Średni Czas Reakcji
Co mierzy: Jak szybko SOC reaguje na wykryte zagrożenie i je neutralizuje.
Dlaczego ważne: W dobie ransomware, gdzie atak może zaszyfrować całą sieć w godziny, czas reakcji musi być liczony w minutach, nie godzinach.
Cel: Automatyzacja reakcji przez SOAR, aby skrócić MTTR do minimum.
3. Dwell Time – Czas Przebywania Intruza w Sieci
Co mierzy: Ile czasu zaawansowany adwersarz (APT) przebywał w sieci niezauważony, od momentu pierwszej kompromitacji do wykrycia.
Dlaczego ważne: Im dłuższy Dwell Time, tym większe prawdopodobieństwo kradzieży danych, instalacji backdoorów i głębszej kompromitacji.
Benchmark branżowy: Według raportów, średni globalny Dwell Time to kilkadziesiąt dni. Dojrzałe SOC dąży do redukcji tego czasu do kilku dni lub godzin.
4. False Positive Rate – Wskaźnik Fałszywych Alarmów
Co mierzy: Jaki procent alertów generowanych przez systemy okazuje się fałszywymi pozytywami.
Dlaczego ważne: Zbyt wysoki False Positive Rate prowadzi bezpośrednio do alert fatigue i wypalenia analityków.
Cel: Ciągłe dostrajanie reguł SIEM i wykorzystanie XDR/AI do redukcji fałszywych alarmów.
5. Incident Closure Rate – Wskaźnik Zamknięcia Incydentów
Co mierzy: Jaki procent incydentów jest w pełni zamykany (investigation, containment, eradication, recovery) w określonym czasie.
Dlaczego ważne: Mierzy kompletność procesu reagowania na incydenty.
Metryki Biznesowe
- Downtime spowodowany incydentami bezpieczeństwa
- Koszt pojedynczego incydentu
- Redukcja ryzyka biznesowego (wyrażona w pieniądzu)
- Poziom spełnienia wymogów compliance (np. NIS2, GDPR)
Część VIII: Przyszłość – Autonomiczny SOC i Era Cyber Fusion Centers
Autonomiczny SOC: Sztuczna Inteligencja w Pierwszej Linii
Przyszłość operacji bezpieczeństwa to autonomizacja. Koncepcja Autonomicznego SOC zakłada, że sztuczna inteligencja (AI) i hiperautomatyzacja przejmą większość zadań wykonywanych dziś przez analityków Tier 1 i Tier 2.
Co AI przejmie:
- Wstępną selekcję i klasyfikację alertów
- Wzbogacanie alertów o kontekst z CTI
- Wykonywanie prostych, powtarzalnych reakcji (blokowanie IP, izolacja endpointu)
- Prowadzenie wstępnych śledztw i korelację zdarzeń
Inteligentni agenci AI będą samodzielnie:
- Analizować telemetrię w czasie rzeczywistym
- Wykrywać zaawansowane anomalie behawioralne
- Prowadzić śledztwa i łączyć kropki (connect the dots)
- Rekomendować działania dla analityków
Ewolucja Roli Człowieka
Czy to oznacza koniec pracy dla ludzi? Wręcz przeciwnie.
Rola człowieka w SOC ewoluuje w kierunku zadań, w których jesteśmy niezastąpieni:
- Zarządzanie algorytmami AI i trenowanie modeli uczenia maszynowego
- Podejmowanie decyzji strategicznych w sytuacjach złożonych lub niejednoznacznych etycznie
- Proaktywne polowanie na zagrożenia (Threat Hunting), gdzie ludzka intuicja i kreatywność, wspierane przez potęgę analityczną AI, pozwolą wykrywać najbardziej zaawansowane ataki
- Komunikacja z biznesem i tłumaczenie ryzyka technicznego na język zarządu
Cyber Fusion Centers (CFC) – Zburzenie Silosów
Ewolucji technologicznej towarzyszy ewolucja organizacyjna. Cyber Fusion Center to koncepcja polegająca na:
Integrowaniu w jednym miejscu ekspertów z różnych domen:
- Cyberbezpieczeństwo (SOC)
- Wywiad o zagrożeniach (Threat Intelligence)
- Zwalczanie nadużyć (Fraud Detection)
- Bezpieczeństwo fizyczne (Physical Security)
- IT Operations
Korzyści:
- Korelacja pozornie niezwiązanych zdarzeń
- Pełny obraz skoordynowanych ataków
Przykład: Próba nieautoryzowanego wejścia do serwerowni (bezpieczeństwo fizyczne) skorelowana z jednoczesnym atakiem brute-force na konta administratorów (cyberbezpieczeństwo) ujawnia skoordynowany atak typu insider threat lub physical penetration.
Symbioza Człowieka i Maszyny
Przyszłość SOC to symbioza ludzkiej kreatywności, strategicznego myślenia i etycznego osądu z szybkością, skalą analizy i precyzją, jaką oferuje sztuczna inteligencja.
Zakończenie: SOC jako Strategiczne Centrum Nerwowe Organizacji
Security Operations Center przestał być technologiczną zabawką dla najbogatszych korporacji. W świetle agresywności współczesnych cyberprzestępców, regulacji takich jak NIS2 i nieuniknionego rozwoju sztucznej inteligencji, SOC stał się elementem przetrwania każdej cyfrowej organizacji.
Kluczowe Wnioski
-
Największym zagrożeniem nie jest brak technologii, ale wypalenie ludzi stojących na pierwszej linii obrony. Alert fatigue niszczy skuteczność nawet najlepiej wyposażonego SOC.
-
Najlepsza obrona buduje się przed atakiem, nie w jego trakcie. Faza przygotowania (Preparation) w cyklu życia incydentów jest najważniejsza.
-
Technologia bez ludzi i procesów to pułapka. SIEM, XDR i SOAR to potężne narzędzia, ale ich skuteczność zależy w całości od wykwalifikowanych analityków i dobrze zdefiniowanych playbooków.
-
Budowa własnego SOC 24/7 to decyzja za miliony, której większość firm nie powinna podejmować pochopnie. Model hybrydowy lub zarządzany jest często najbardziej zrównoważonym rozwiązaniem.
-
Dyrektywa NIS2 de facto wymusza posiadanie funkcji SOC działającej w trybie 24/7/365 na tysiące polskich firm, pod groźbą kar sięgających 10 mln EUR lub 2% obrotu.
-
Przyszłość to autonomizacja, gdzie AI przejmuje rutynowe zadania, a ludzie koncentrują się na strategii, threat huntingu i zarządzaniu algorytmami.
Pytanie na Koniec
Biorąc pod uwagę te wyzwania i trendy, czy podejście Twojej organizacji do bezpieczeństwa jest reliktem przeszłości, czy jest już gotowe na przyszłość, która właśnie nadeszła?
Niezależnie od tego, czy zbudujesz SOC samodzielnie, wynajmiesz zewnętrznego dostawcę, czy wybierzesz model hybrydowy – jedna prawda pozostaje niezmieniona:
To nie technologia jest najważniejsza, ale ludzie i procesy, które nią sterują.
Zobacz również - Powiązane tematy
Artykuły o cyberbezpieczeństwie
Zarządzanie bezpieczeństwem IT
Regulacje
Potrzebujesz Pomocy w Budowie SOC?
Jeśli rozważasz wdrożenie Security Operations Center w swojej organizacji lub chcesz zoptymalizować istniejące procesy bezpieczeństwa, skontaktuj się z nami - pomożemy wybrać optymalne rozwiązanie dopasowane do Twojego budżetu i wymogów regulacyjnych.
Co oferujemy
- Konsultacje strategiczne - analiza potrzeb i wybór modelu SOC (in-house, managed, hybrydowy)
- Audyt bezpieczeństwa - ocena obecnego stanu zabezpieczeń i rekomendacje
- Wdrożenie rozwiązań - implementacja technologii SIEM, XDR, SOAR
- Szkolenia dla zespołów - przygotowanie analityków SOC do pracy z nowymi narzędziami
- Wsparcie w compliance - dostosowanie do wymogów NIS2, GDPR, ISO 27001
Skontaktuj się z ekspertem →
Tagi
#SecurityOperationsCenter #SOC #Cybersecurity #Cyberbezpieczeństwo #NIS2 #SIEM #XDR #SOAR #ThreatHunting #IncidentResponse #ManagedSOC #SOCaaS #CyberThreatIntelligence #AlertFatigue #MTTD #MTTR #ZarządzanieBezpieczeństwem #OchronaDanych #Compliance
FAQ
Czym jest Security Operations Center (SOC)?
Security Operations Center (SOC) to scentralizowana jednostka organizacyjna odpowiedzialna za ciągły monitoring, wykrywanie, analizę i reagowanie na incydenty cyberbezpieczeństwa w trybie 24/7/365. SOC łączy ludzi (analityków bezpieczeństwa), procesy (playbooki i procedury) oraz technologie (SIEM, EDR, XDR, SOAR) w jeden ekosystem ochrony.
Jaka jest różnica między SOC a NOC?
SOC (Security Operations Center) koncentruje się na bezpieczeństwie - wykrywaniu zagrożeń, anomalii i ataków cybernetycznych. NOC (Network Operations Center) dba o wydajność i dostępność sieci - uptime, przepustowość, monitoring infrastruktury. SOC szuka wrogów, NOC dba o wydajność systemów.
Ile kosztuje budowa własnego SOC?
Budowa własnego SOC 24/7 wymaga minimum 10-12 etatów (z uwzględnieniem zmian, urlopów i szkoleń), co generuje koszty minimum kilku milionów złotych rocznie. Do tego dochodzą koszty licencji na oprogramowanie (SIEM, EDR, XDR - często 100-500 tys. USD/rok), infrastruktury i przestrzeni fizycznej. Dlatego większość firm wybiera model managed SOC (SOCaaS) lub hybrydowy.
Co to jest Managed SOC (SOCaaS)?
Managed SOC, zwany także SOCaaS (SOC as a Service), to outsourcowany model centrum operacji bezpieczeństwa. Wyspecjalizowany dostawca (MSSP) zapewnia monitoring 24/7, reagowanie na incydenty i dostęp do ekspertów w modelu abonamentowym. Wdrożenie trwa tygodnie zamiast miesięcy, a koszty są znacznie niższe niż w przypadku własnego SOC.
Jakie są główne technologie używane w SOC?
Kluczowe technologie to:
- SIEM (Security Information and Event Management) - agregacja i korelacja logów, "mózg" SOC
- EDR/XDR (Endpoint/Extended Detection and Response) - monitoring punktów końcowych i rozszerzona detekcja
- SOAR (Security Orchestration, Automation, and Response) - automatyzacja reakcji na incydenty
- Threat Intelligence - wywiad o zagrożeniach
- Network Security Tools - IDS/IPS, firewall management
Czym jest Alert Fatigue i jak wpływa na SOC?
Alert Fatigue (zmęczenie alertami) to zjawisko, w którym analitycy bombardowani tysiącami powiadomień dziennie (głównie fałszywych alarmów) tracą czujność i zaczynają ignorować alerty. To prowadzi do przeoczenia krytycznych incydentów. Badania pokazują, że 70% analityków SOC doświadcza wypalenia zawodowego, co jest największym zagrożeniem dla skuteczności centrum operacji.
Co to jest Threat Hunting?
Threat Hunting to proaktywne polowanie na zagrożenia prowadzone przez analityków Tier 3. W przeciwieństwie do reaktywnego reagowania na alerty, threat hunterzy zakładają, że zaawansowany adwersarz już jest w sieci, ale pozostaje niewidoczny dla automatycznych systemów. Wykorzystują zaawansowane techniki analizy, forensics i intuicję do wykrywania ukrytych zagrożeń.
Jakie są wymogi NIS2 dotyczące SOC w Polsce?
Dyrektywa NIS2, wdrażana w Polsce przez nowelizację ustawy o KSC, wymaga od podmiotów kluczowych i ważnych raportowania poważnych incydentów w ciągu 24 godzin (wczesne ostrzeżenie) i 72 godzin (pełne zgłoszenie). W praktyce oznacza to konieczność posiadania monitoringu 24/7/365, gdyż bez niego niemożliwe jest dotrzymanie tych terminów. Kary to do 10 mln EUR lub 2% rocznego obrotu.
Co to jest model hybrydowy SOC?
Model hybrydowy łączy wewnętrzny zespół z usługami zewnętrznego dostawcy. Typowo: zewnętrzny MSSP zapewnia monitoring Tier 1 w trybie 24/7 (szczególnie noce i weekendy), podczas gdy wewnętrzny zespół (Tier 2/3) prowadzi zaawansowaną analizę, threat hunting i strategię w godzinach biznesowych. To optymalne rozwiązanie kosztowo, chroniące własnych ekspertów przed wypaleniem.
Czym się różni SIEM od XDR?
SIEM to system zarządzania zdarzeniami bezpieczeństwa - zbiera logi ze wszystkich źródeł, koreluje je i generuje alerty. Świetny do compliance i analizy historycznej, ale generuje dużo fałszywych alarmów. XDR (Extended Detection and Response) to zintegrowana platforma łącząca telemetrię z endpointów, sieci, chmury i identity. Oferuje alerty wyższej jakości dzięki głębszemu kontekstowi i redukcję fałszywych pozytywów. XDR często zastępuje SIEM w detekcji, ale nie w compliance.
Jak długo trwa wdrożenie SOC?
Zależy od modelu:
- Managed SOC (SOCaaS): 2-6 tygodni (onboarding, integracja źródeł danych)
- Hybrydowy: 2-4 miesiące (rekrutacja, szkolenia, integracja z MSSP)
- Własny (In-house): 6-18 miesięcy (budowa infrastruktury, rekrutacja 10-12 osób, wdrożenie technologii, szkolenia)
Co to jest MTTR i MTTD w kontekście SOC?
- MTTD (Mean Time to Detect) - średni czas wykrycia zagrożenia od momentu jego wystąpienia. Im krótszy, tym lepiej.
- MTTR (Mean Time to Respond) - średni czas reakcji i neutralizacji zagrożenia. W dobie ransomware powinien być liczony w minutach, nie godzinach.
To kluczowe metryki KPI mierzące skuteczność SOC. Dodatkowo monitoruje się Dwell Time (czas przebywania intruza w sieci niezauważonym) i False Positive Rate (procent fałszywych alarmów).
Czy małe i średnie firmy potrzebują SOC?
Tak, szczególnie w świetle NIS2. Jednak małe i średnie firmy nie powinny budować własnego SOC ze względu na koszty (miliony PLN rocznie) i trudności rekrutacyjne. Optymalne rozwiązania to:
- Managed SOC (SOCaaS) - pełny outsourcing w modelu abonamentowym
- Co-managed SOC - hybrydowy model z 1-2 osobami wewnętrznie + wsparcie MSSP
- MDR (Managed Detection and Response) - usługa zewnętrzna skupiona na detekcji i reakcji